Archive for september, 2026

Social manipulation i skuggorna: Konsten att genomskåda digital pretexting

Social manipulation i skuggorna: Konsten att genomskåda digital pretexting

Ljudlösa steg i det digitala maskineriet

En lyckad digital infiltration börjar sällan med ett högt alarm. Den börjar med ett meddelande som ser vardagligt ut, ett telefonsamtal som passar in i dagens arbetsflöde eller en förfrågan som verkar komma från rätt person. Precis som i ett klassiskt stealthuppdrag rör sig angriparen genom skuggorna, studerar patrullmönster och väntar på den sekund då uppmärksamheten är riktad åt ett annat håll. Målet är inte alltid att forcera brandväggen. Ofta är den effektivaste vägen att få någon på insidan att öppna dörren. För den som vill förstå social ingenjörskonst mot anställda är detta den centrala utgångspunkten.

Digital pretexting är förklädnad omsatt i kommunikation. Angriparen bygger ett fiktivt scenario, antar en trovärdig identitet och placerar mottagaren i en situation där lydnad, brådska eller hjälpsamhet känns naturlig. Tekniken utnyttjar alltså inte enbart systemens svagheter, utan människans normala reaktionsmönster. Den här genomgången följer infiltrationens rutt, från rekognosering och pretext till upptäckt och verifiering. Målet är att ge dig en observationspunkt från vilken subtila avvikelser blir synliga, även när angriparen har polerat varje detalj.
Glödande kuber bildar ett sammanlänkat digitalt nätverk i mörker
Varje lyckad manipulation bygger på flera små kopplingar mellan information, förtroende och timing. Genom att bryta kedjan med verifiering kan organisationen stoppa angreppet innan det når känsliga system.

Rekognosering och ruttplanering inför en infiltration

Innan en angripare skickar ett meddelande behöver måltavlan kartläggas. Öppna webbplatser, sociala nätverk, pressmeddelanden, jobbannonser och läckta kontaktuppgifter kan avslöja organisationsstrukturer, befattningar, pågående projekt och leverantörsrelationer. Ett fotografi från en konferens kan visa vem som arbetar med ekonomi. En jobbannons kan avslöja vilket ärendehanteringssystem som används. Ett inlägg om en systemuppgradering kan ge angriparen en trovärdig förevändning att kontakta IT-personal.

Denna rekognosering liknar en spanare som studerar vaktrutiner före en nattlig passage. Angriparen söker inte bara fakta, utan också språkbruk och rytm. Vilka uttryck använder organisationen? Hur formulerar chefen sina meddelanden? Vilka externa leverantörer nämns ofta? Informationen fogas sedan samman till en rutt som leder mottagaren från igenkänning till handling. Vid riktad spear phishing kan meddelandet utformas för en bestämd person eller funktion, till skillnad från trubbigt massfiske där samma lockbete skickas till tusentals mottagare.

En precis attack behöver inte vara lång eller tekniskt avancerad. Den kan innehålla en korrekt projektreferens, en realistisk signatur och en begäran som nästan passar in i den normala arbetsdagen. I vissa fall placeras skadliga länkar i legitima molntjänster, vilket gör att adressen inte omedelbart ser främmande ut. Det är därför viktigt att granska helheten, inte bara stavningen.

  • Studera om avsändaren verkligen tillhör den angivna domänen.
  • Jämför ordval, signatur och ton med tidigare meddelanden.
  • Kontrollera om förfrågan ligger inom personens normala ansvar.
  • Notera om en ovanlig begäran stöds av ovanligt detaljerad bakgrundsinformation.

Förklädnadens anatomi och skapandet av en trovärdig pretext

En pretext fungerar som en scenografi. Den placerar mottagaren i en berättelse där angriparens begäran verkar rimlig. Den påstådda avsändaren kan vara en IT-tekniker som behöver fjärråtkomst, en chef som befinner sig i ett möte eller en extern leverantör som måste uppdatera betalningsuppgifter. Enligt Tysklands federala cybersäkerhetsmyndighet bygger social engineering ofta på tillit, hjälpsamhet, rädsla och respekt för auktoritet. Det är just dessa egenskaper som gör pretexting effektivt i annars välskyddade organisationer.

Angriparen väljer en känslomässig trigger som passar situationen. Auktoritet får mottagaren att vilja lyda. Panik minskar tiden för eftertanke. Hjälpsamhet gör att personen vill lösa ett problem åt någon annan. Belöningar och nyfikenhet kan i stället användas i form av en attraktiv bilaga, ett erbjudande eller information som verkar exklusiv. I analyser av stora mängder phishingmeddelanden återkommer särskilt auktoritet, brådska och belöning som framgångsrika övertalningsmetoder.

Scenario Påstådd identitet Vanlig trigger Riskfylld handling
Teknisk support IT-tekniker eller systemleverantör Hjälpsamhet och oro Installera fjärrverktyg eller lämna ut kod
Chefens akuta betalning Verkställande chef eller ekonomiansvarig Auktoritet och tidspress Genomföra överföring eller ändra kontouppgifter
Leverantörsuppdatering Betrodd affärspartner Normalitet och rutin Öppna länk eller ändra mottagarinformation
Kontolåsning Systemadministratör Rädsla för avbrott Logga in via falsk portal

Traditionella larm förblir ofta tysta eftersom angriparen kan använda korrekta inloggningsuppgifter, legitima tjänster eller en kapad företagsadress. Ett meddelande från en verklig inkorg är inte automatiskt legitimt. Inte heller bevisar en korrekt logotyp eller välformulerad signatur att situationen är äkta. E-postbedrägerier kan leda till stulna uppgifter, felaktiga betalningar, skadlig kod och omfattande dataintrång, vilket gör att tekniska filter måste kombineras med mänsklig vaksamhet. Praktiska råd om e-postbedrägerier betonar bland annat vikten av att granska den faktiska adressen bakom visningsnamnet.

Att läsa rummet och uppfatta de falska tonerna

I ett stealthspel är ljuddisciplin förmågan att skilja ett främmande steg från det normala bakgrundsbruset. Samma princip gäller i inkorgen. Ett enskilt stavfel är sällan tillräckligt för att avgöra om ett meddelande är falskt, men en kombination av avvikelser kan bilda ett tydligt mönster. Frågan är inte bara om texten ser korrekt ut, utan om den passar sammanhanget, relationen och den etablerade arbetsrutinen.

Var särskilt uppmärksam på forcerad brådska, ovanliga kontaktvägar och små domänskillnader. Ett bindestreck, en extra bokstav eller en ändelse som avviker från organisationens normala adress kan vara den diskreta skugga som avslöjar infiltrationen. Kontrollera också om länken leder till den tjänst som texten påstår, om bilagan är väntad och om begäran kringgår ordinarie attestregler. En rapport om spear phishing från Sentor om riktade nätfiskeförsök lyfter just ovanligt krävande instruktioner, snarlika domäner och tidspress som återkommande varningssignaler.

  • Begäran om lösenord, engångskoder eller fullständiga betalningsuppgifter.
  • Instruktioner att ignorera ordinarie rutiner eller hålla kontakten hemlig.
  • Press att agera före en viss tid utan tydlig och oberoende förklaring.
  • Avsändare som vill byta från e-post till privat telefonnummer eller meddelandetjänst.
  • Länkar och dokument som ser normala ut men kräver oväntad inloggning.

Generativ AI förändrar signalbilden. Traditionella stavfel och klumpiga formuleringar kan försvinna, eftersom angriparen kan skapa språkligt övertygande text på kort tid. En studie från Lunds universitet om LLM-baserade phishinghot beskriver hur förbättrad grammatik upplevs göra attacker svårare att identifiera. Samtidigt kan syntetiska mönster uppstå, exempelvis överdrivet jämn ton, generiska artighetsfraser eller en ovanlig precision som inte stämmer med avsändarens vanliga stil. När situationen kräver omedelbar reaktion är den säkraste rörelsen därför ofta att sakta ner.

Protokoll för verifiering när skuggorna rör sig

Verifiering bryter angriparens narrativ. Det behöver inte ske konfrontativt och ska inte bygga på att mottagaren avslöjar sina misstankar i samma kanal. Målet är att flytta kontrollen till en oberoende väg där angriparen inte kan styra samtalet. En begäran från en chef verifieras genom ett känt telefonnummer eller ett separat internt system, inte genom att svara på det misstänkta meddelandet.

  1. Frys handlingen. Klicka inte, öppna inte bilagan och genomför ingen betalning medan förfrågan fortfarande är overifierad.
  2. Identifiera den kritiska begäran. Fråga vad avsändaren faktiskt vill att du ska göra och vilken information eller åtkomst som efterfrågas.
  3. Kontrollera avsändaren. Granska den fullständiga adressen, länkmålet, svarsvägen och eventuella förändringar i kontouppgifter.
  4. Byt kommunikationskanal. Ring via ett nummer i företagets katalog eller starta en ny konversation i ett etablerat internt system.
  5. Bekräfta med en andra person. Vid betalningar, åtkomständringar eller känsliga uppgifter ska tvåpersonskontroll och ordinarie attest gälla.
  6. Rapportera och bevara. Spara meddelande, rubriker, länkar och tidsuppgifter så att säkerhetsfunktionen kan analysera händelsen.

Nolltillit betyder inte att alla kollegor ska misstänkliggöras. Det betyder att oväntade förfrågningar inte får passera enbart på grund av avsändarens påstådda rang. Nationellt cybersäkerhetscentrum beskriver hur riktad nätfiske, lösenordsangrepp, leverantörskedjor och fysisk åtkomst kan kombineras i samma angrepp. Därför behöver verifieringen omfatta hela rutten, inte bara e-postens yta.

Organisationens kultur är den sista försvarslinjen. Om medarbetare tror att frågor uppfattas som illojalitet kommer angriparen att använda hierarkin som genväg. Tydliga regler ska därför göra det legitimt att pausa även en brådskande chefsbegäran, rapportera ett misstänkt meddelande utan skuld och be om hjälp innan skada uppstår. Utbildning, övningar, flerfaktorsautentisering och fungerande incidentrutiner skapar tillsammans en marginal som tekniska verktyg ensamma inte kan ge.

Bli arkitekten som tänder ljuset i korridoren

Digital pretexting visar varför psykologisk vaksamhet måste stå bredvid brandväggar, filter och åtkomstkontroller. Teknik kan stoppa många försök, men en angripare som lyckas få rätt person att använda rätt system på fel sätt kan röra sig under radarn. Försvaret börjar därför med förståelse för infiltrationens mekanik: rekognosering, förklädnad, känslomässig trigger och ett noggrant valt ögonblick.

Den mänskliga faktorn behöver inte vara nätverkets svagaste länk. Med rätt träning kan den bli dess skarpaste sensorsystem. Lär dig känna igen den falska tonen, bygg in oberoende verifiering och behandla medveten tvekan som en säkerhetsreflex, inte som ett hinder. När tempot sänks, siktlinjerna kontrolleras och varje ovanlig begäran får en egen reträttväg blir skuggorna mindre användbara för angriparen.
Från ARPANET till fiber: Den osynliga infrastrukturen som bär internet

Från ARPANET till fiber: Den osynliga infrastrukturen som bär internet

Skuggornas nätverk i havsdjupen och bergrummen

Föreställ dig internet utan skärmar, webbläsare och molnikoner. Kvar finns ett fysiskt landskap av glas, koppar, stål, förstärkare, landningsstationer och bergrum, ofta dolt under havsytan eller bakom anonyma fasader. Där färdas ljuspulser genom fiberstråk som kan vara tunnare än ett finger, men som tillsammans bär den digitala ekonomin, samhällskritiska tjänster och vardagens mest triviala meddelanden. Den verkliga infrastrukturen syns sällan. Ändå är det den som avgör om ett videomöte fortsätter, om en betalning når fram och om ett helt land behåller kontakt med omvärlden.

Systemet påminner om den bästa stealthmekaniken. Paket rör sig längs tysta rutter, undviker blockerade passager och söker nästa öppning när en länk försvinner. Det finns ingen ogenomtränglig fästning, bara lager av observation, omdirigering och marginaler. Samtidigt är infrastrukturen både sårbar och förbluffande tålig. Ett ankare kan skada en kabel, en felaktig routingannons kan leda trafik fel, men ett välplanerat nätverk kan fortsätta fungera genom alternativa vägar. För att förstå internet krävs därför samma blick som vid en svår uppdragsanalys: se hela kartan, identifiera riskzonerna och skilj mellan en lokal störning och ett verkligt systemhaveri.

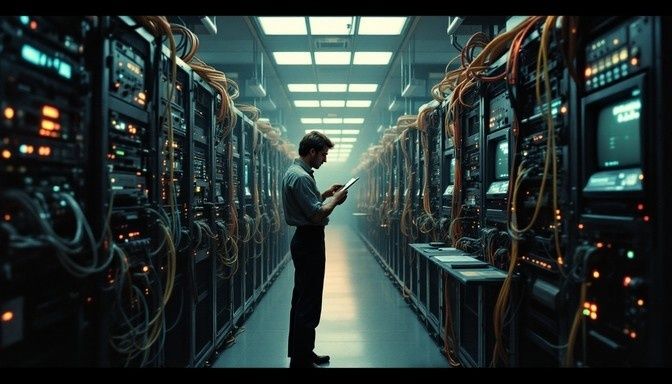
Tekniker i serverhall omgiven av datorrack och kabelanslutningar
Det moderna samhällets digitala flöden vilar på en fysisk infrastruktur där varje länk, reservväg och knutpunkt spelar en avgörande roll.

Det tysta ursprunget när fyra noder bildade en osynlig stig

Grunden lades inte genom att en central superdator fick kontroll över allt, utan genom att flera geografiskt separerade datorer kopplades samman i ett system som kunde överleva förlusten av enskilda delar. ARPANET, som utvecklades med stöd av den amerikanska forskningsmyndigheten ARPA, började 1969 med fyra noder. Tanken var att skapa robust kommunikation mellan forskningsmiljöer, men principen blev större än sitt ursprungliga uppdrag: information skulle kunna delas upp, skickas och sättas samman igen utan att hela nätet var beroende av en enda passage.

Den första överföringen mellan UCLA och Stanford Research Institute den 29 oktober 1969 har fått en nästan mytisk laddning. Målet var att skicka ordet ”LOGIN”, men den mottagande datorn kraschade efter de två första bokstäverna. Meddelandet blev därför ”LO”, ett kort och oavsiktligt fragment som ändå markerade början på en ny kommunikationsmodell. Internetmuseum beskriver ARPANETs första noder och hur nätet därefter växte från ett forskningsprojekt till en föregångare till dagens internet.

Det centrala var paketförmedlingen. I stället för att reservera en obruten kommunikationskanal kunde ett meddelande delas upp i mindre paket. Varje paket fick adressinformation och kunde ta en annan väg beroende på belastning, fel eller tillgängliga länkar. Metoden liknar att dela en känslig plan i flera små dokument och låta dem färdas genom olika korridorer. Ingen enskild korridor behövde bära hela hemligheten, och en blockerad väg behövde inte betyda att uppdraget misslyckades.

  1. Dela upp informationen. Data bryts ned i paket som kan hanteras och adresseras separat.
  2. Välj rutter efter läget. Nätets utrustning kan styra paketen runt överbelastning eller avbrott.
  3. Återskapa helheten. Hos mottagaren sätts paketen samman till den ursprungliga informationen.
  4. Bygg vidare med gemensamma regler. Protokoll som TCP/IP gjorde det möjligt för olika nätverk och datorer att kommunicera.

ARPANET utvecklades senare till ett system av sammankopplade nätverk. TCP/IP började implementeras i mitten av 1970-talet och blev en avgörande del av den gemensamma tekniska grunden. När övergången till TCP/IP genomfördes 1983 brukar detta beskrivas som en andra födelse för internet. ARPANET avvecklades formellt först 1990, men dess viktigaste idé hade redan lämnat forskningsmiljön: robusthet skulle skapas genom decentralisering, gemensamma protokoll och möjlighet att välja alternativa vägar.

Oceanernas tysta pulsar på havets botten

Den internationella internettrafiken färdas i hög grad genom sjökablar. Moderna undervattenskablar bär mer än 99 procent av den interkontinentala datatrafiken, vilket gör havsbottnen till en av internetarkitekturens viktigaste och minst synliga arenor. Kablarna läggs längs noggrant undersökta korridorer, ofta på flera tusen meters djup. Där ligger de som en lång, mörk smygväg mellan landningsstationer, datacenter och nätoperatörer.

En sjökabel är inte bara en bunt glas. I centrum finns optiska fibrer som leder ljuspulser. Runt dem finns material som skyddar mot vatteninträngning, mekanisk belastning och dragkrafter. Kopparledare förser undervattensutrustningen med ström, medan ståltrådar ger kabeln styrka. Nära kuster, där fiske och ankare utgör större risker, används kraftigare armering. På djuphavsbottnar kan konstruktionen vara lättare eftersom omgivningen är mindre mekaniskt aggressiv.

Utvecklingen började med 1800-talets telegrafkablar. Gutaperka användes som isolering för att skydda elektriska ledare från havsvatten. Den första transatlantiska kabeln demonstrerade möjligheten men blev snabbt obrukbar. Förbättrad tillverkning, bättre tester och stabilare kabelutläggning gjorde 1866 års transatlantiska förbindelse betydligt mer hållbar. Senare kom koaxialkablar för telefoni och därefter optisk fiber, där flera våglängder kan bära enorma datamängder samtidigt genom DWDM, tät våglängdsmultiplexering.

Del av systemet Skydd eller funktion Typisk risk
Strandnära kabel Kraftig armering och ofta nedgrävning Ankare, trålning och byggarbeten
Djuphavskabel Lättare konstruktion med fiber, isolering och styrkeelement Jordskred, sällsynta naturhändelser och reparationssvårigheter
Repeater Förstärker optiska signaler längs långa sträckor Komponentfel och svår åtkomst
Branching unit Delar eller ansluter kabeln till flera landningspunkter Komplexitet och koncentrerade knutpunkter
Kabelstation Strömförsörjning, övervakning och anslutning mot landnät Tekniska fel, intrång och regionala flaskhalsar

Ljuset färdas snabbt, men infrastrukturen är inte omedelbar att reparera. Ett fel måste lokaliseras genom mätning, därefter måste ett specialiserat fartyg hitta kabeln, ta upp den från bottnen, skarva den och lägga tillbaka den under kontrollerade former. Vid djup över ungefär 6 000 meter blir arbetet särskilt krävande. Därför handlar robusthet inte om att varje kabel ska vara osårbar. Den handlar om att nätet ska ha tillräckligt många alternativa passager när en länk hamnar i mörker.

BGP och konsten att navigera utan att synas

Fiberstråken utgör vägarna, men Border Gateway Protocol, BGP, hjälper internet att avgöra vilka vägar som är möjliga mellan självständigt administrerade nätverk. Dessa nätverk kallas autonoma system, AS. En operatör kan annonsera att ett visst IP-prefix nås genom dess nät, medan andra operatörer bedömer annonsen utifrån avtal, kostnad, prestanda och reservstrategi.

BGP fungerar därför inte som en enkel GPS med en enda objektivt bästa väg. Det är snarare ett förhandlingssystem där tekniska möjligheter blandas med policy. Ett nätverk kan föredra en viss leverantör, använda en annan som reserv eller vägra transit för trafik som inte passar den egna strategin. Denna flexibilitet gör global skala möjlig, men skapar också en riskzon. BGP har historiskt saknat inbyggd autentisering av att en aktör verkligen har rätt att annonsera ett visst adressområde.

En felaktig eller illvillig annons kan liknas vid en falsk skylt i en mörk korridor. Trafik kan ledas till fel nät, ta stora omvägar eller bli otillgänglig. I värsta fall kan en angripare försöka observera eller manipulera trafik. BGP-kapningar behöver inte alltid vara dramatiska eller långvariga för att få effekt. En kort felannonsering kan störa betalningar, molntjänster eller åtkomsten till en regional tjänst.

  • RPKI och ROA-poster gör det möjligt för adressinnehavare att kryptografiskt ange vilka nätverk som får annonsera deras prefix.
  • Filtrering hos operatörer begränsar vilka adresser en kund eller granne får presentera.
  • Övervakning via system som RIPE NCC:s Routing Information Service gör plötsliga förändringar synliga.
  • Manuella incidentrutiner ger operatörer möjlighet att snabbt dra tillbaka felaktiga annonser och styra trafik mot reservvägar.

RPKI klassificerar annonser som giltiga, ogiltiga eller inte verifierade, beroende på om de stämmer med publicerade auktoriseringar. Tekniken eliminerar inte alla routingproblem, men den höjer tröskeln för att sprida felaktiga instruktioner. Den taktiska lärdomen är tydlig: en rutt bör inte bara vara snabb, den måste också kunna styrkas. I ett moget nätverk kombineras kryptografisk kontroll med kontinuerlig observation, ungefär som en säkerhetsvakt som både kontrollerar passerkort och följer patrullmönstret.

När ankare och sabotage bryter förbindelsen

Fysiska skador på sjökablar är inte science fiction. Ankare, trålning, undervattensskred och avsiktlig påverkan kan bryta en förbindelse. Trånga geografiska passager är särskilt intressanta ur ett riskperspektiv. Östersjön, Röda havet och vissa nordatlantiska områden har kombinationer av tät sjöfart, få alternativa landningspunkter, komplicerade säkerhetsförhållanden eller långa reparationsavstånd. Där kan en lokal skada skapa en märkbar regional flaskhals.

Ändå är det ett vanligt analysfel att likställa en trasig kabel med ett globalt internetkollaps. Trafiken är normalt fördelad över flera kablar, landnät, internetknutpunkter, datacenter och mobilnät. När en länk försvinner kan routrar och optisk transportutrustning styra trafik längs andra vägar. Hur snabbt detta sker beror på nätets utformning, vilken typ av skydd som används och om reservkapaciteten faktiskt finns tillgänglig.

  • Skyddad optisk transport kan växla till en förberedd reservväg när ett fel upptäcks.
  • IP-restaurering kan beräkna nya vägar när den ursprungliga topologin förändras.
  • Geografisk diversitet minskar risken att flera kablar skadas av samma händelse.
  • Distribuerade datacenter gör att en tjänst inte behöver vara beroende av en enda fysisk plats.
  • Reparationsberedskap begränsar avbrottets längd, även om själva skadan inte kan undvikas.

Skillnaden mellan enskild kabelskada och systemkollaps ligger alltså i marginalen mellan belastning och reservförmåga. En kabel kan försvinna utan att användaren märker mer än något högre svarstid. Men om flera rutter passerar samma trånga sund, samma landningsstation eller samma kraftförsörjning uppstår en dold koncentration. Då har nätet en gemensam svaghet, även om kartan ser full av linjer ut.

Det är här ett lageröverskridande perspektiv blir värdefullt. Fysisk kabeldragning, optisk transmission, BGP-policy, datacenterplacering och återställningsrutiner måste betraktas tillsammans. En väloptimerad enskild komponent hjälper föga om hela trafikflödet ändå samlas i en enda riskzon. Den bästa försvarsplanen är därför inte att bevaka varje meter kabel med samma intensitet, utan att identifiera de passager där ett fel får oproportionerligt stor effekt.

Lärdomar från mörkrets mest motståndskraftiga nätverk

Internets styrka uppstår i skärningspunkten mellan material och matematik. Glasfibrerna transporterar ljuset, förstärkarna håller signalen vid liv, kabelstationerna kopplar havet till land och BGP förhandlar fram möjliga rutter mellan självständiga nätverk. Ingen del är ensam tillräcklig. Robustheten skapas när flera lager kan kompensera för varandras svagheter.

För strateger är den viktigaste lärdomen att det abstrakta molnet alltid har en fysisk botten. Varje molntjänst vilar på kablar, kraft, kylning, reservsystem och landningspunkter. Framtidens digitala överlevnad säkras därför genom ständig redundans, men också genom bättre kartläggning av beroenden, verifierade routingannonser, geografiskt separerade vägar och regelbundna tester av återställning. I stealthspel överlever den som lämnar en reträttväg innan larmet går. Internet fungerar på samma sätt: den tysta segern är inte att aldrig bli träffad, utan att alltid ha en alternativ väg ut.

gazeti